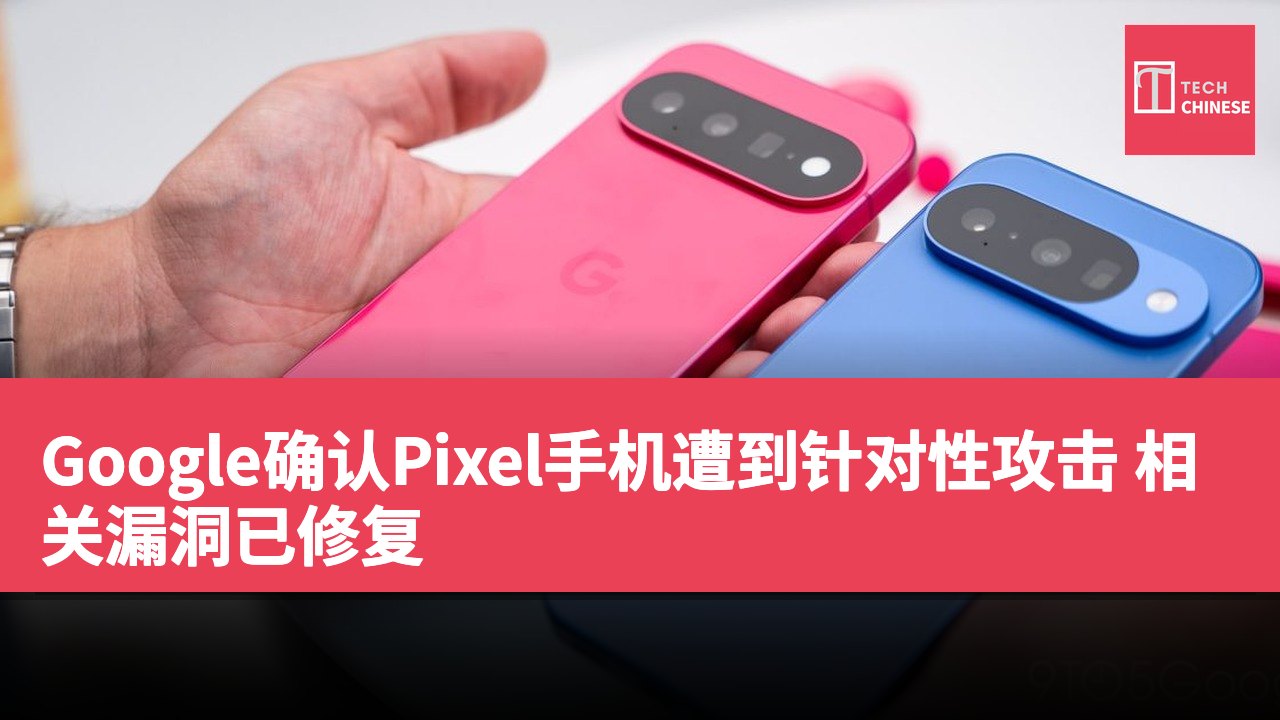
Google 确认有部分 Pixel 手机受到与设备调制解调器相关的漏洞攻击。作为 2026 年九月份的安全更新,Google 修补了超过 200 个安全漏洞,但特别指出其中一个漏洞在野外被活跃利用。根据资料,CVE-2026-58704 可能受到有限且针对性的攻击。此问题与调制解调器有关,且其绕过方式不需要用户互动。CVE-2026-58704 被描述如下:在移动调制解调器中,由于代码逻辑错误,可能存在权限绕过问题。
这可能导致远程(邻近)权限提升,且不需要额外的执行权限。利用此漏洞不需要用户互动。
具体漏洞被利用的细节尚不清楚,受影响的型号也不明,但根据 CISA(通过 The Hacker News)表示,该漏洞在 Pixel 手机上被利用,指出 Google Pixel 设备在移动调制解调器中存在不当授权的漏洞。结合 Google 的公告,这在野外被利用,显然是用来攻击特定设备。CISA 发出通知,指出这是一个已知的被利用漏洞,解释这类漏洞是恶意网络行为者常用的攻击途径,对联邦企业构成重大风险。
TechCrunch 指出,这被称为“零点击攻击”,并补充道 Google 尚未对有关漏洞被利用及谁在利用该漏洞的评论请求作出回应。如果您使用的是 Pixel 手机,更新至目前正在推出的 2026 年九月份补丁程序可以修复此问题。
Google Pixel 相关更新及功能
关于 Google Pixel 的更多信息如下:2026 年九月份的 Pixel 更新:VIP 小工具重新设计,新增更多 Pixel Watch 手势;Pixel 11 允许您通过此隐藏设置将任何镜头设置为默认;Google Pixel 正在新增“电池使用摘要”,该功能正在 Pixel 10 及更新型号上推出。
利益声明:本文包含合作商户产品链接,如你通过链接购买,TechRitual 可能获得佣金收入,但不影响产品评价及推荐。详情请参阅隐私政策。